Kasus dugaan penyadapan ilegal terhadap Presiden Prabowo Subianto menggunakan Lawful Interception Management System (LIMS) memunculkan pertanyaan tentang keamanan komunikasi digital. Salah satunya, apakah teknologi tersebut juga bisa membaca isi chat atau mendengarkan panggilan WhatsApp?
Pakar keamanan siber dari Vaksincom, Alfons Tanujaya, menjelaskan bahwa LIMS tidak bisa begitu saja mengakses isi percakapan WhatsApp. Pasalnya, aplikasi pesan milik Meta tersebut telah menggunakan teknologi enkripsi end-to-end untuk melindungi komunikasi penggunanya.
"Tidak. Kalau ada pesan yang tidak terlindung enkripsi bisa," kata Alfons saat dihubungi detikINET, Rabu (4/11/2026).
Menurut Alfons, seluruh percakapan WhatsApp dilindungi enkripsi end-to-end secara default. Artinya, isi pesan dan panggilan hanya dapat diakses oleh pihak yang berkomunikasi dalam kondisi normal, bukan oleh operator telekomunikasi yang menyalurkan trafik internetnya.
Apa yang Bisa Disadap LIMS?
LIMS merupakan sistem yang digunakan untuk mengelola proses penyadapan komunikasi melalui infrastruktur telekomunikasi. Berbeda dengan spyware seperti Pegasus, teknologi ini bekerja pada sisi jaringan sehingga tidak harus memasang aplikasi mata-mata pada HP target.
"LIMS bukan perangkat lunak mata-mata seperti Pegasus melainkan sistem tatap muka resmi yang menghubungkan penegak hukum langsung ke infrastruktur jaringan operator telekomunikasi," jelas Alfons.
Melalui mekanisme intersepsi jaringan, sistem seperti LIMS dapat digunakan untuk memperoleh percakapan telepon seluler biasa, SMS, serta informasi terkait komunikasi, bergantung pada jaringan dan konfigurasi sistem yang digunakan.
Alfons menjelaskan, SMS biasa dapat terbaca karena tidak menggunakan perlindungan enkripsi end-to-end seperti WhatsApp. Informasi tambahan berupa waktu pengiriman, penerima, dan status pengiriman juga dapat tersedia.
Selain itu, data jaringan dapat digunakan untuk memperkirakan lokasi perangkat berdasarkan menara BTS yang terhubung.
Namun, situasinya berbeda ketika komunikasi berlangsung melalui aplikasi yang menggunakan enkripsi end-to-end.
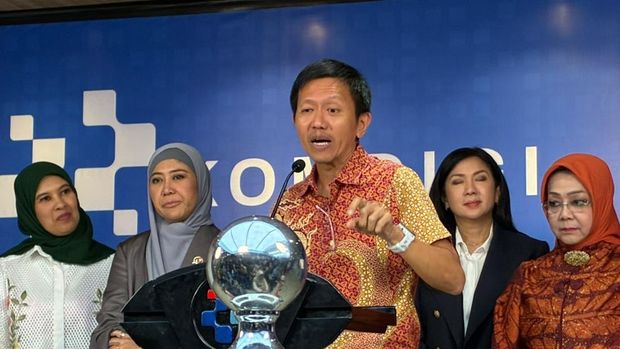 Alfons Tanujaya Pakar Keamanan Siber Vaksincom. Foto: Aisyah Kamaliah/detikINET |
WhatsApp Terenkripsi, tetapi Metadata Tetap Berisiko
Meski isi pesan WhatsApp terlindungi, Alfons mengingatkan bahwa informasi terkait aktivitas komunikasi atau metadata tetap memiliki nilai penting.
"Data metadata tidak kalah berharga dari isi pesan yang sebenarnya dan dalam jangka panjang akan memberikan gambaran yang sangat akurat atas sasaran penyadapan," ujarnya.
Metadata dapat mencakup informasi seperti waktu koneksi, alamat IP, durasi dan frekuensi penggunaan layanan, serta perkiraan lokasi berdasarkan jaringan.
Akan tetapi, penyadapan di jaringan operator tidak otomatis mengungkap siapa penerima pesan WhatsApp, isi grup, atau seluruh aktivitas di dalam aplikasi. Informasi yang tersedia bergantung pada sumber data dan akses yang dimiliki pihak penyadap.
Dengan mengamati pola komunikasi dalam jangka panjang, informasi yang terlihat terbatas sekalipun dapat digunakan untuk membangun gambaran mengenai aktivitas seseorang.
Bagaimana Jika HP Terinfeksi Spyware?
Alfons menjelaskan bahwa perlindungan enkripsi end-to-end tidak berarti perangkat pengguna sepenuhnya kebal dari penyadapan.
Risiko berbeda muncul apabila HP berhasil disusupi spyware yang mampu mengakses informasi langsung dari perangkat.
"Kalau di perangkat korban tertanam spyware kemungkinan juga bisa didapatkan pesan yang dikirim melalui WhatsApp sebelum dienkripsi. Misalnya ketukan keyboard," jelasnya.
Dalam kondisi tersebut, penyerang tidak harus memecahkan enkripsi WhatsApp. Informasi dapat dicuri sebelum pesan dienkripsi atau setelah didekripsi pada perangkat.
Alfons mencontohkan Pegasus sebagai spyware yang pernah dikaitkan dengan eksploitasi celah keamanan aplikasi dan sistem operasi untuk memperoleh akses terhadap komunikasi korban.
Karena itu, penyadapan melalui jaringan operator dan serangan spyware pada perangkat merupakan dua mekanisme berbeda, dengan kemampuan serta risiko yang tidak sama.
Apakah WhatsApp dan Signal Sudah Cukup Aman?
Alfons menyarankan penggunaan aplikasi komunikasi yang menerapkan enkripsi end-to-end, seperti WhatsApp dan Signal, untuk membantu melindungi isi percakapan dari penyadapan jaringan.
Telegram juga memiliki fitur enkripsi end-to-end melalui Secret Chat, tetapi percakapan biasa di Telegram tidak menggunakan perlindungan tersebut secara default.
Meski demikian, Alfons menegaskan bahwa enkripsi tidak menghilangkan seluruh jejak aktivitas komunikasi.
Informasi seperti kapan perangkat terhubung ke layanan dan pola penggunaan jaringan tertentu masih mungkin terlihat. Karena itu, keamanan komunikasi tidak hanya bergantung pada aplikasi, tetapi juga keamanan perangkat dan perlindungan data pengguna.
Dalam kasus dugaan penyadapan terhadap Presiden Prabowo, belum ada penjelasan resmi mengenai jenis komunikasi yang berhasil diakses melalui LIMS, termasuk apakah aplikasi pesan terenkripsi menjadi sasaran.
Dengan demikian, penggunaan LIMS dalam kasus tersebut tidak dapat langsung diartikan bahwa isi percakapan WhatsApp berhasil disadap.